PerformanceBlog

Insights von Anton Pütz, Dipl.-Inf. (Univ.)
Connecting Solutions.

Sicherer WLAN-Betrieb im Haus und im Small Office

Mit dem verstärkten Einsatz von Homeoffice sind die IT-Sicherheitsanforderungen an das eigene Netz größer als zuvor.

Mich stört, dass es beim Einsatz mehrerer WLAN-Access-Points bisher keine einfachen Lösungen gibt, um getrennt voneinander sowohl ein Gastnetz als auch ein „normales“ Netz sicher zu betreiben. Um eine gute WLAN-Abdeckung zu erreichen, ist es üblich, pro Haus oder Wohnung mehr als einen Access Point zu betreiben. Schließlich sollte in jeder Ecke des eigenen Hauses eine gute Verbindung zum WLAN gewährleistet sein.

Das Gastnetz soll – wie der Name schon sagt – von Gästen benutzt werden und einen Zugang ins Internet ermöglichen. Gleichzeitig soll der Zugang zu anderen Geräten im privaten Netz verwehrt bleiben.

Es ist mein Anliegen, mit dem Netzwerk folgende Punkte zu garantieren:

  • Beste Auslastung der Internetverbindung
  • Gastnetzwerk
  • Gutes Roaming der WLAN-Geräte
  • Möglichst geringe Kosten

Nach entsprechenden Recherchen habe ich mich zur Umsetzung eines Lösungskonzepts entschieden, mit dem ich bisher äußerst zufrieden bin.

Im Kern trenne ich zwei Netze (privates Netz und Gastnetz) über VLAN.

Was ist VLAN?

VLAN ermöglicht es, mehrere virtuelle (logische) Netzwerke über das gleiche physikalische Netzwerk zur Verfügung zu stellen. Man hat also mehrere Netzwerke, ohne für jedes eigene Kabel verlegen zu müssen.

Mehr dazu: Wikipedia-Artikel „Virtual Local Area Network“.

Folgende Hardware setze ich ein:

Router: FRITZ!Box 7590

Access Points: UniFi 6 Lite Access Points (2 Stück)

Controller: UniFi auf Raspberry Pi 4B

Switches: Managed Switches von TP-Link (TL-SG108E) (2 Stück)

Im Haus gibt es vom Keller eine Sternverbindung zu den einzelnen Zimmern über Ethernet-Kabel (Patchfeld-Ports 22–24).
Sicherer WLAN-Betrieb im Haus und im Small Office

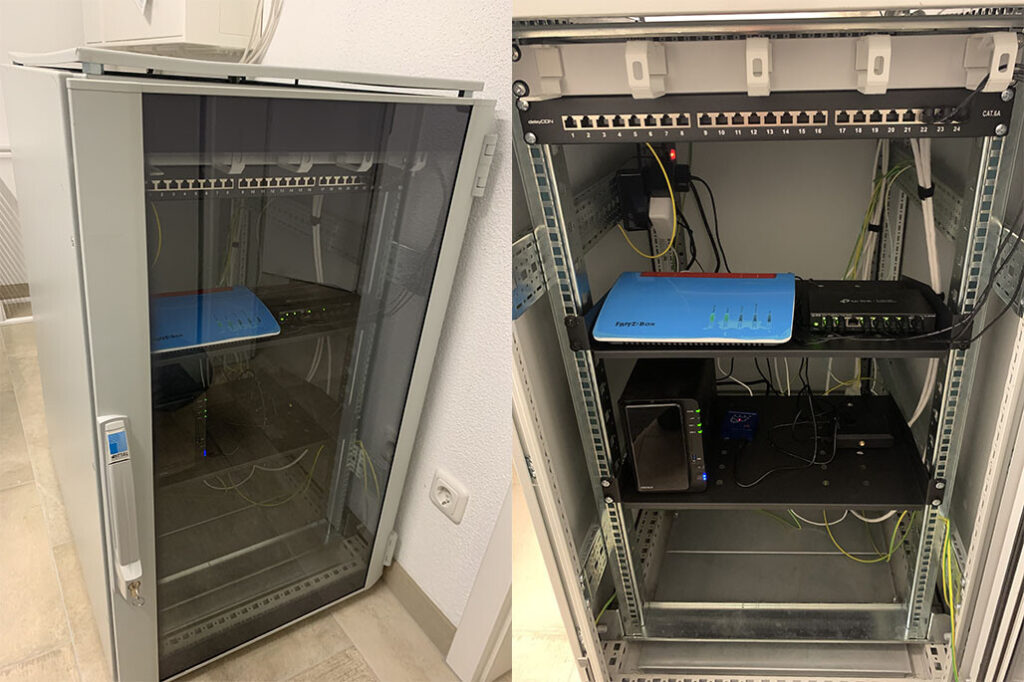
Dieses 19-Zoll-Rack habe ich gebraucht günstig bekommen – es ist natürlich etwas überdimensioniert. Zu sehen:

  • Oben links: DSL-Router AVM FRITZ!Box 7590
  • Oben rechts: TP-Link (TL-SG108E)
  • Unten links: Synology DS216+II
  • Unten rechts: Raspberry Pi 4

An den LAN-Steckdosen in den Zimmern habe ich UniFi-Access-Points. Diese sind in der Lage, mehrere WLAN-Netzwerke (SSIDs) zur Verfügung zu stellen. Auch kann man explizit angeben, welches VLAN von welcher SSID verwendet werden soll. Mehr dazu später im Artikel.

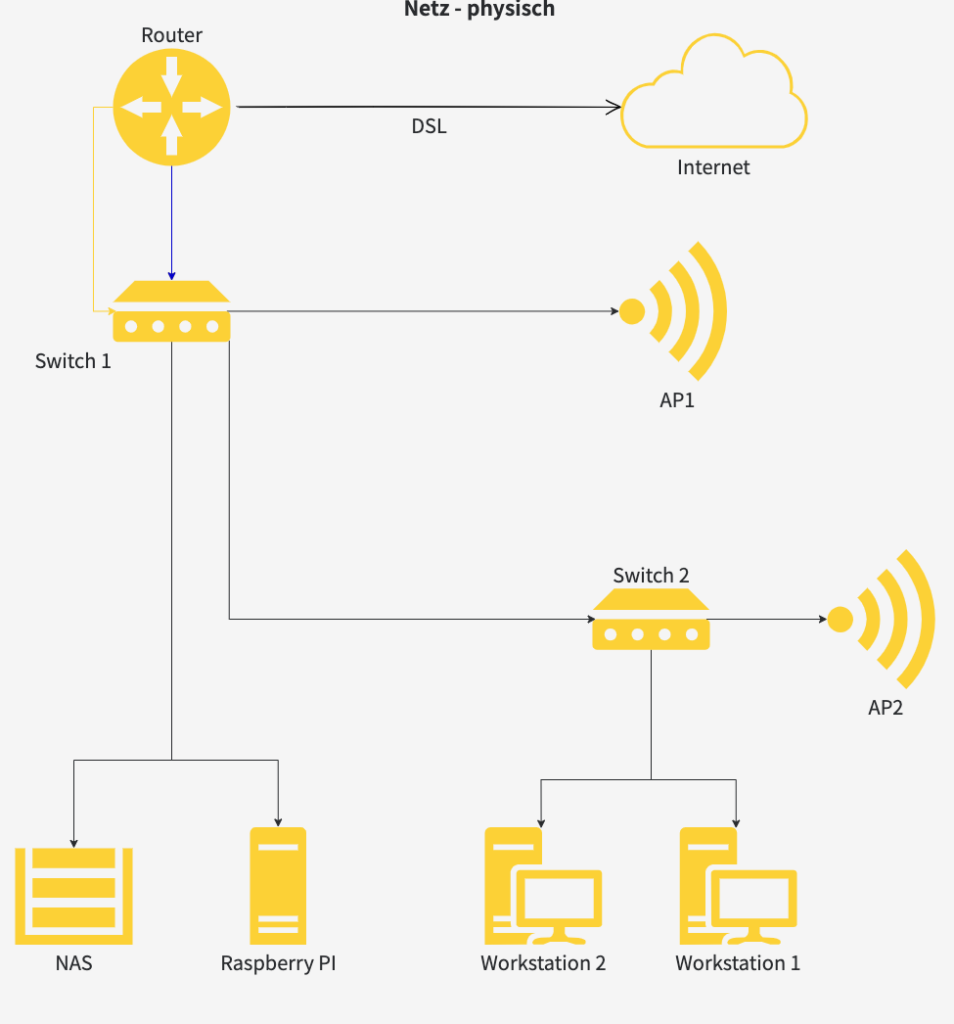
Physisch sieht mein Netzwerk so aus:

Sicherer WLAN-Betrieb im Haus und im Small Office

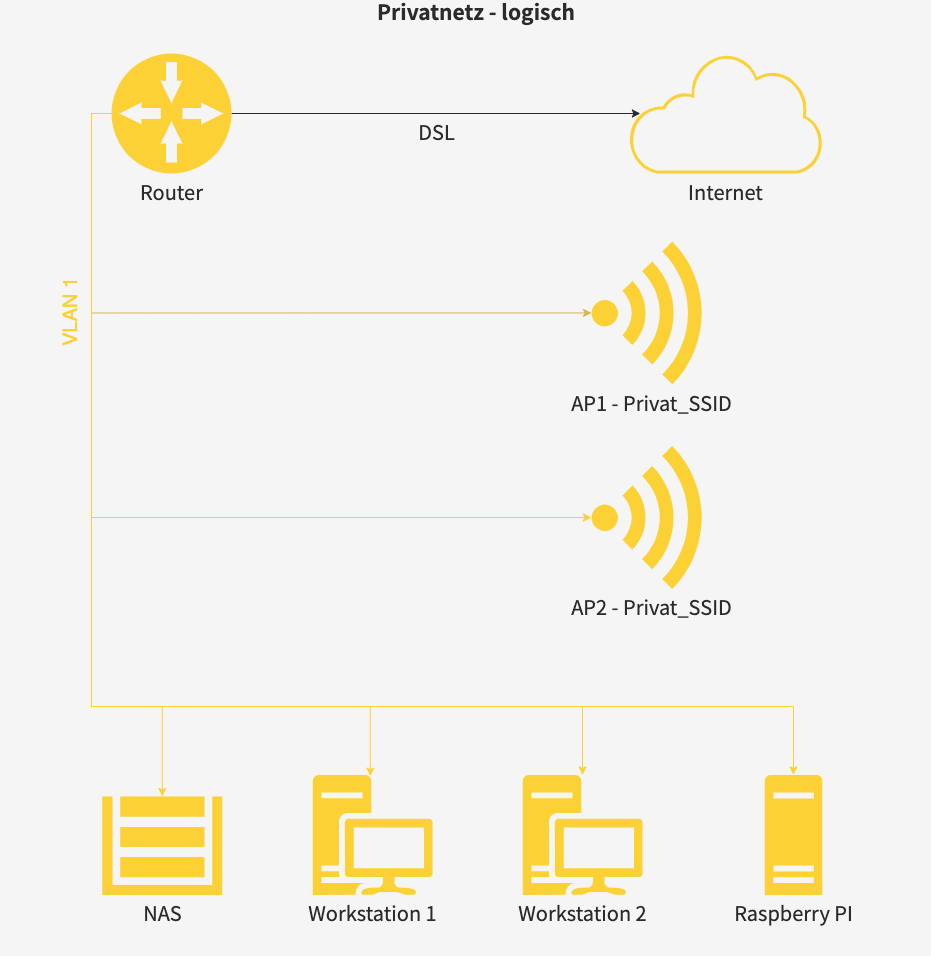
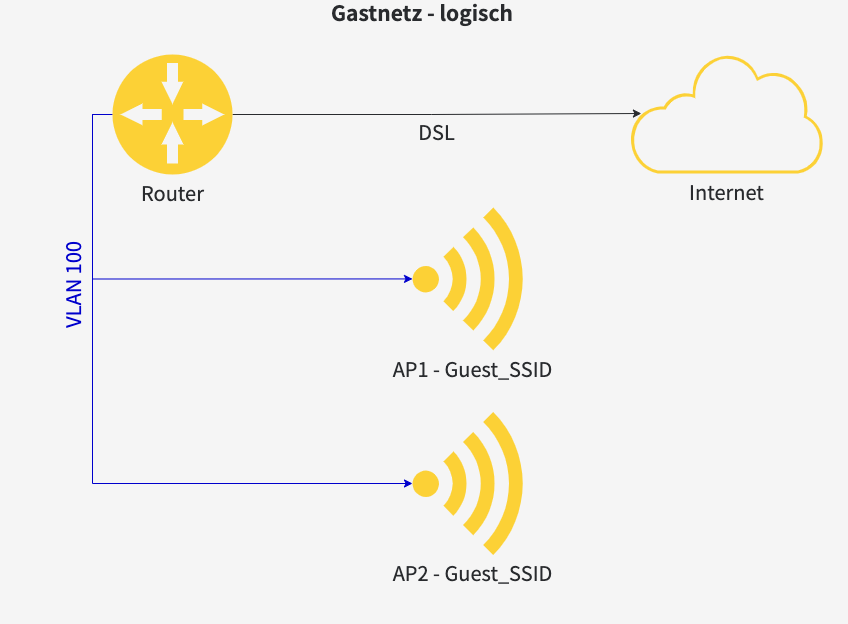
Und so war das Zielbild der Netzwerke:

Sicherer WLAN-Betrieb im Haus und im Small Office

Das Privatnetz soll zur Anbindung der Heimrechner benutzt werden. Als VLAN sollte VLAN 1 benutzt werden. 

Sicherer WLAN-Betrieb im Haus und im Small Office

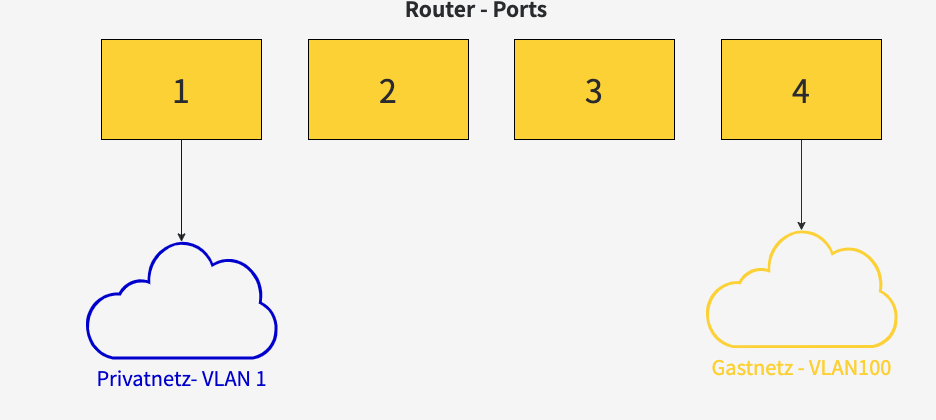
Das Gastnetz soll zur Anbindung der Gastclients benutzt werden. Dafür habe ich VLAN 100 definiert. Zu beachten ist, dass sich die Gastclients ausschließlich über WLAN mit dem Netz in meiner jetzigen Konfiguration anbinden können. Es wäre jedoch sehr leicht, Ports im Switch so einzurichten, dass dort verbundene Clients auch Teil des VLANs 100 sind.

Es hat etwas länger gebraucht, bis ich zu diesem Setup gekommen bin. Unter anderem hatte ich mir überlegt, ob ich nicht noch ein zusätzliches VLAN für meine Arbeitsrechner erstellen sollte – allerdings hätte ich dann drei Netzwerke gehabt, was z. B. DHCP komplizierter gemacht hätte. Dafür hätte ich meinen Raspberry Pi so einstellen müssen, dass er mit den drei VLANs verbunden ist, um DHCP für jeweils jedes Netz einzurichten. Das fand ich doch dann etwas zu viel.

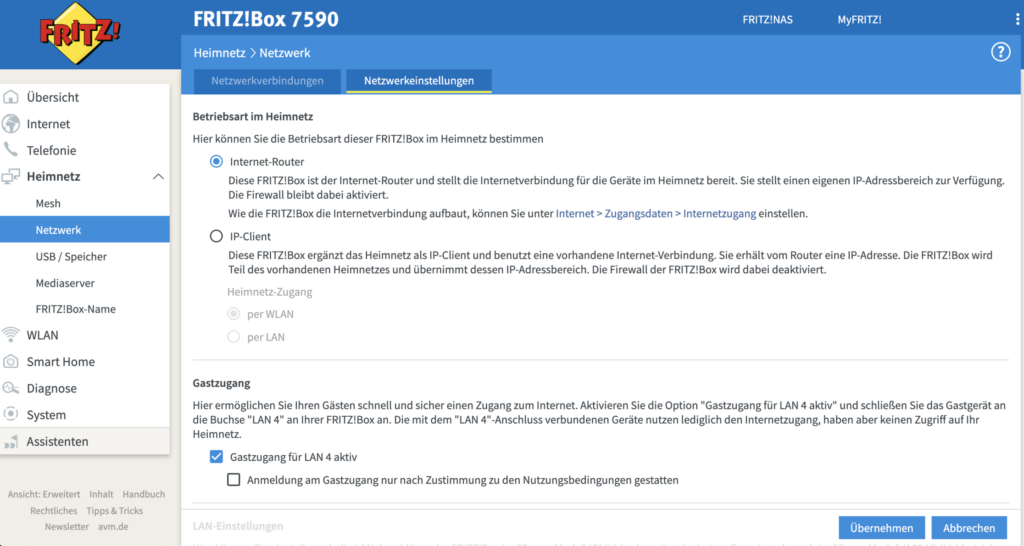
Die FRITZ!Box ist an sich in der Lage, ein Gastnetz zur Verfügung zu stellen. Deswegen habe ich mich dazu entschlossen, einfach den Gastzugang auf Port 4 der FRITZ!Box zu aktivieren:

Sicherer WLAN-Betrieb im Haus und im Small Office

Das Gastnetz der FRITZ!Box stellt einen eigenen IP-Bereich für Geräte bereit, deren DHCP-Anfragen über diesen Port kommen. Deswegen habe ich in der ersten Abbildung zwei Verbindungspfeile vom DSL-Router zum Switch:

Sicherer WLAN-Betrieb im Haus und im Small Office

Hier beginnt die eigentliche VLAN-Konfiguration. Der TP-Link-Switch wird über die Ports 1 und 4 mit dem DSL-Router verbunden. Ich habe Port 4 vom DSL-Router mit Port 4 des Switches verbunden.

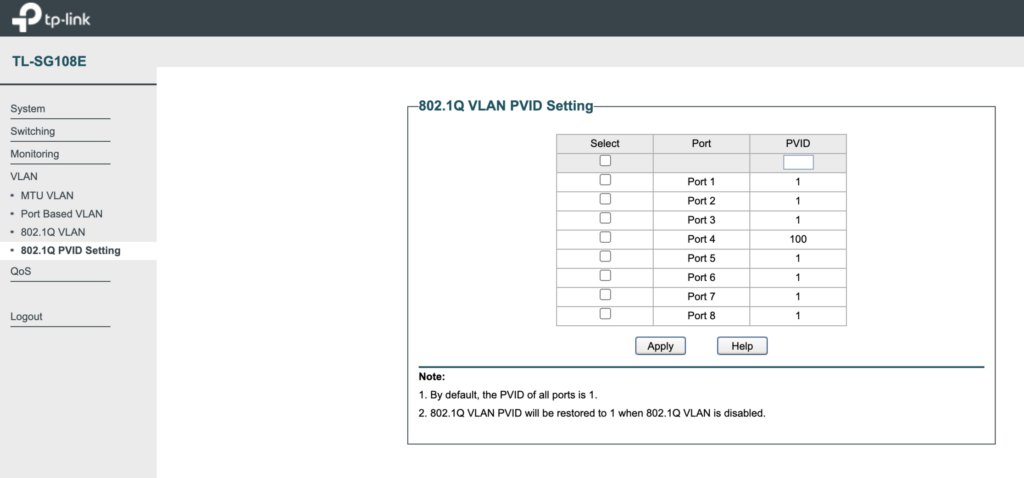
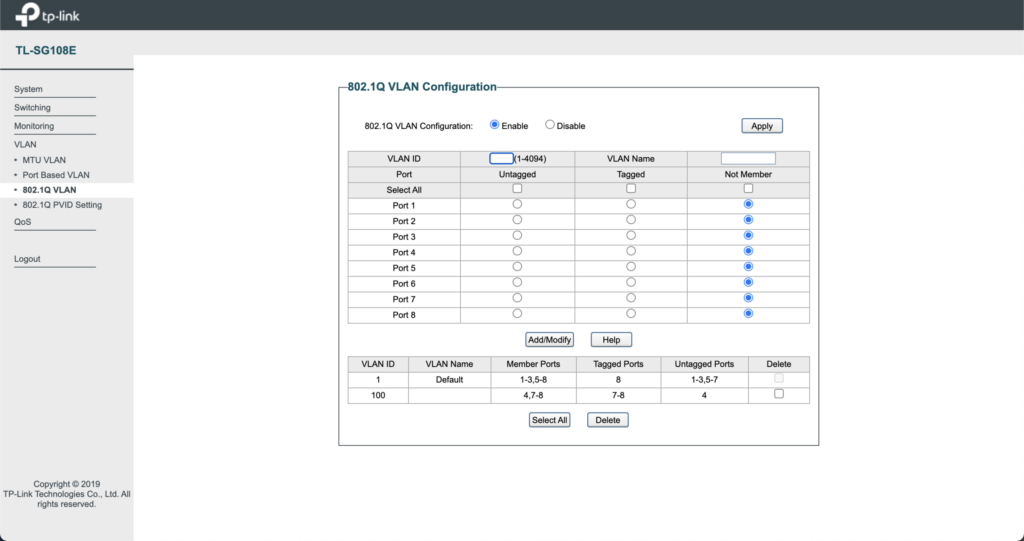
Im Switch selbst muss gekennzeichnet werden, dass die Pakete von Port 4 dem VLAN 100 zugeordnet werden müssen. Dies wird über folgende Einstellung angegeben:

Sicherer WLAN-Betrieb im Haus und im Small Office

Damit haben wir die Verbindung und Einstellung zwischen Switch 1 und DSL-Router abgeschlossen.

Als Nächstes widmen wir uns der Verbindung zwischen Switch 1 und AP1:

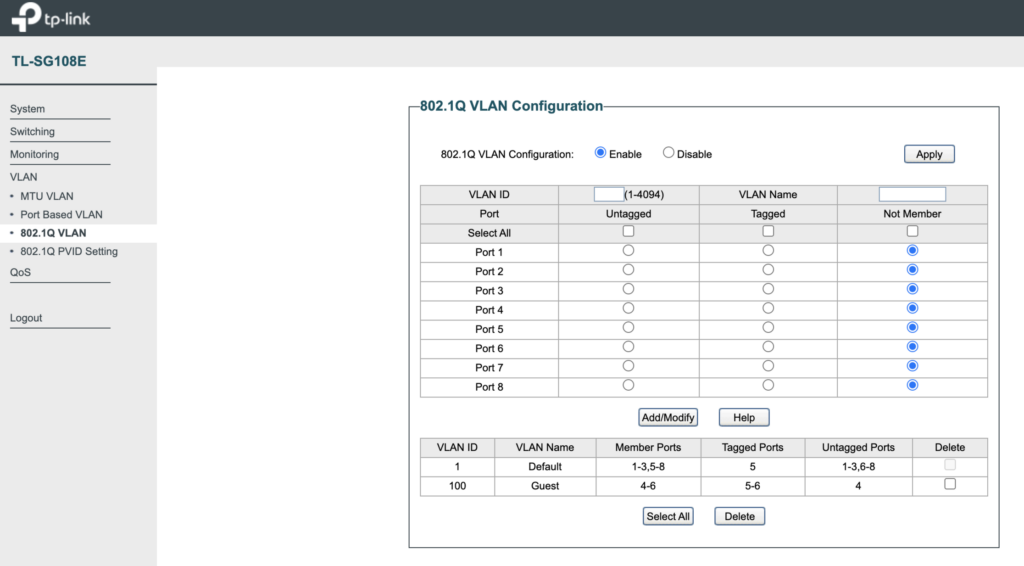
Wir wollen ja beide Netzwerke über den Access Point zur Verfügung stellen. Dafür müssen wir den Port im Switch so konfigurieren, dass beide VLANs über diesen Port weitergereicht werden:

Sicherer WLAN-Betrieb im Haus und im Small Office

AP1 ist mit Port 6 am Switch angebunden. In der zweiten Tabelle (siehe Abbildung oben) erkennt man, dass Port 6 „untagged“ weiterreicht. VLAN 100 wird „tagged“ über Port 6 weitergegeben. Damit kommen am angeschlossenen AP beide Netzwerke an. Das NAS und mein Raspberry Pi sind über jeweils Port 1 und Port 2 an diesem Switch angebunden. Beide Ports werden nur dem VLAN 1 zugeordnet.

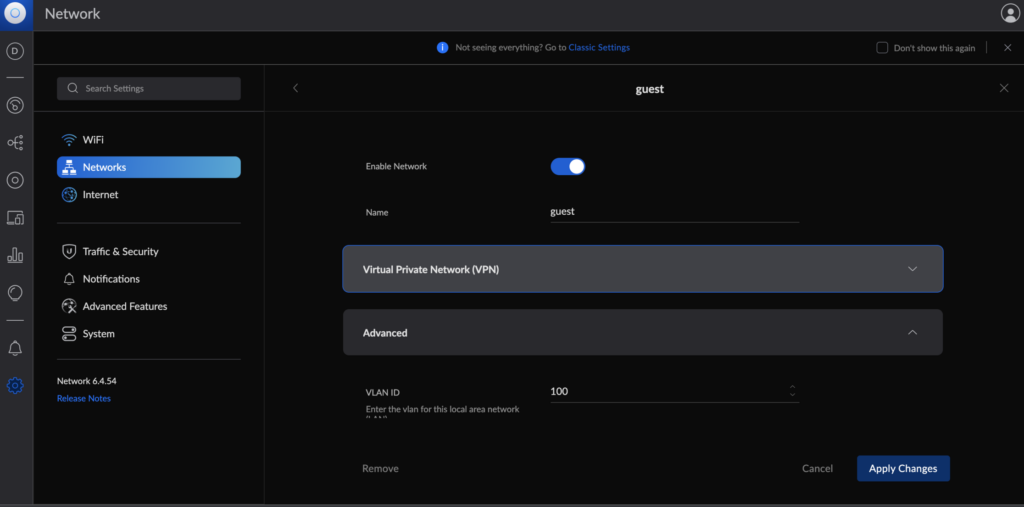
In der UniFi-Konsole muss ein neues Netzwerk angelegt werden, das dem VLAN 100 zugeordnet wird:

Sicherer WLAN-Betrieb im Haus und im Small Office

In meinem Fall heißt das Netzwerk „guest“.

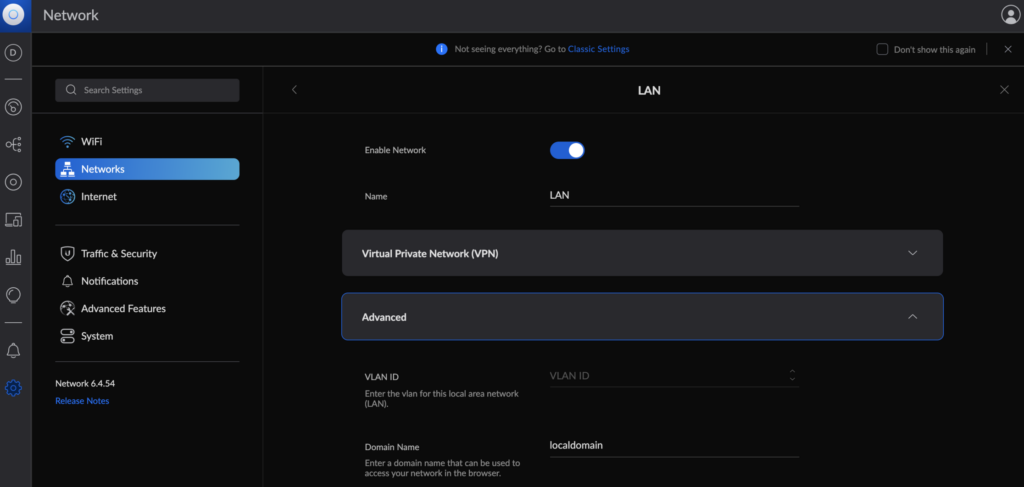
Für das private Netzwerk gebe ich kein VLAN ein (anscheinend erwartet UniFi das VLAN 1 untagged).

Sicherer WLAN-Betrieb im Haus und im Small Office

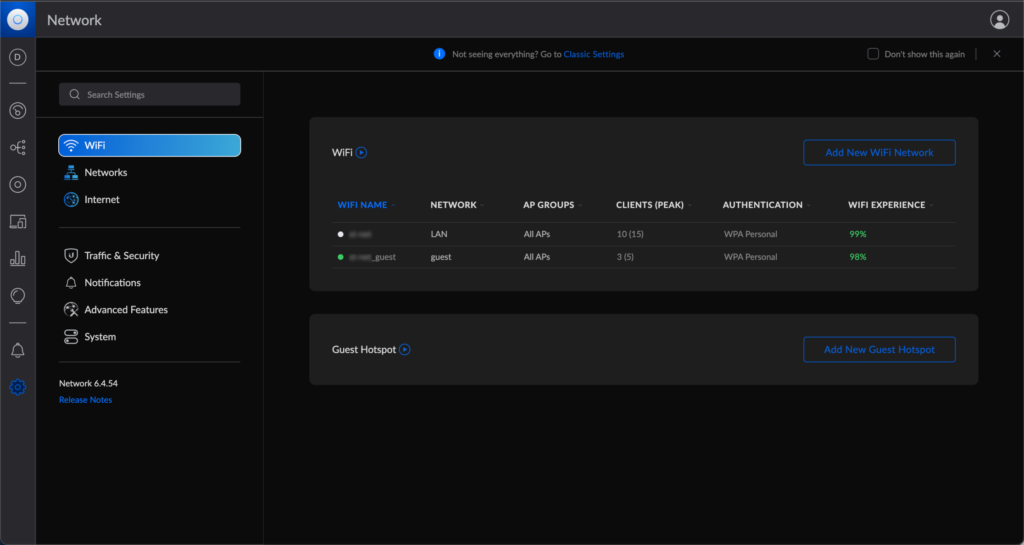
Als Nächstes müssen beide WLAN-Netzwerke in der UniFi-Konsole eingerichtet werden. Diese Konfigurationen werden dann automatisch an alle angeschlossenen Access Points weitergegeben:

Sicherer WLAN-Betrieb im Haus und im Small Office

Damit ist die WLAN-Konfiguration für das Setup abgeschlossen.

Die letzte Verbindung, die wir uns genauer anschauen müssen, ist die zwischen Switch 1 und Switch 2.

Switch 1 ist mit Switch 2 über Port 5 des Switches 1 verbunden (siehe Abbildung 6) und mit Port 8 des Switches 2 verbunden (siehe Abbildung 7)

Sicherer WLAN-Betrieb im Haus und im Small Office

An beiden Switches wird das VLAN 1 und VLAN 100 getagged weitergegeben. Bei Cisco heißt eine solche Verbindung zwischen zwei Switches „Trunk“ (also eine Verbindung, über die mehrere VLANs von einem Switch an den nächsten weitergegeben werden).

Somit kommen diese beiden Netzwerke an beiden Switches an. In Switch 2 ist über Port 7 der AP2 angeschlossen, und meine Workstations über Port 1 und 2.

Damit schließen wir die Konfiguration für die Trennung beider Netzwerke komplett ab.

Dieses Setup hat sich bei mir bis jetzt bewährt. 

Dieser Artikel erschien auch auf LinkedIn und Medium.

Beitragsnavigation

Self-hosted Kubernetes auf Bare Metal: Praxisbericht

Und dann habe ich einen Rust-Microservice darauf deployt, um mein Garagentor per iOS zu öffnen. Wer über Kubernetes spricht, meint ...
Beitragsnavigation

Optimierung der Finanzverwaltung: Wie ich mit Beancount und LLMs Amazon-Bestellungen effizient analysiere

Seit einigen Jahren nutze ich Beancount, um unsere Familienfinanzen im Blick zu behalten. Beancount ist ein System für die doppelte Buchführung, das auch ...
Homeoffice-Schreibtisch mit Monitoren und Kamera

Mein Setup nach einem Jahr Homeoffice

In meinem letzten Artikel hatte ich mein damaliges Setup vorgestellt. Ich habe danach sehr viel ausprobiert und bin mittlerweile mit ...
Beitragsnavigation

Creating a WireGuard VPN Server on a Raspberry Pi 4

Update (9 Aug 2021): Current Raspberry Pi OS versions include WireGuard as a package, so there is no need to ...